
 I fatti degli ultimi giorni sul collasso del sistema informatico della Regione Basilicata impongono una rilettura ancora più rigorosa degli atti ufficiali approvati dalla Giunta Bardi. Ciò che emerge dal confronto tra i documenti di luglio, quelli di ottobre e le evidenze tecniche sull’infrastruttura non è solo una storia di inefficienza, ma il sospetto di un’incredibile operazione di copertura politica e amministrativa per scaricare o diluire le responsabilità dei vertici gestionale.
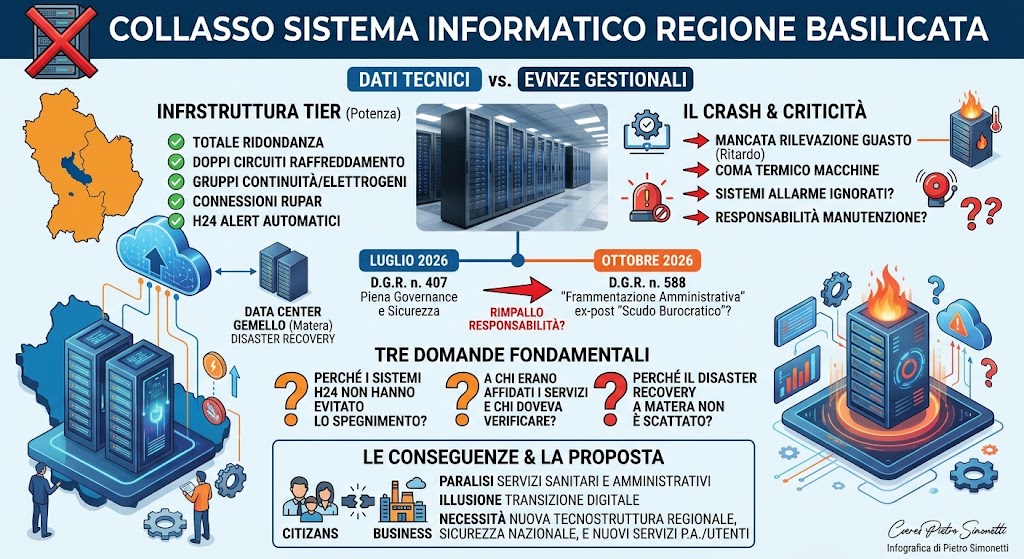
Andiamo con ordine, partendo dall’infrastruttura. Dalla lettura della documentazione e dai dati tecnici disponibili, il Data Center della Regione Basilicata — situato nella sede della Giunta a Potenza — risulta essere stato progettato e collaudato secondo i rigorosi standard internazionali TIER. Un livello di eccellenza che prevede, per definizione, la totale ridondanza di ogni componente critica: doppi circuiti di raffreddamento, gruppi di continuità a batterie, gruppi elettrogeni di soccorso con serbatoi dedicati, doppi canali di connettività internet sulla rete RUPAR e persino un piano di disaster recovery incardinato sul Data Center gemello di Matera per prevenire catastrofi fisiche.
Non solo: una struttura di questa portata è nativamente dotata di sistemi di alert automatici H24 capaci di segnalare in tempo reale e in remoto qualunque minima oscillazione di temperatura o anomalia elettrica.
E allora la prima domanda, semplice ed esiziale, è una sola: come è stato possibile che la rilevazione del guasto e il conseguente intervento siano avvenuti con un ritardo tale da portare le macchine al coma termico? I sistemi di allarme H24 hanno funzionato o sono stati ignorati? E soprattutto, vi sono precise responsabilità nell’affidamento e nell’esecuzione dei contratti di gestione e manutenzione di queste infrastrutture fisiche?
È qui che si inserisce il giallo della Deliberazione di Giunta Regionale n. 588 dell’8 ottobre 2026. Leggendo questo atto a disastro ormai avvenuto, sorge spontanea un’inquietante chiave di lettura: la delibera sembra confezionata ad hoc come un tentativo ex-post di ‘scudo burocratico’, volto a ridistribuire le competenze e alleggerire l’impatto delle gravissime responsabilità che gravano sulla Direzione Generale Amministrazione Digitale.
In quella delibera approvata d’urgenza, la Giunta adduce infatti come giustificazione una presunta e improvvisa «frammentazione amministrativa», sostenendo che l’Amministrazione Digitale gestiva i dati e il software, mentre il Provveditorato e Patrimonio gestiva i condizionatori e gli impianti tecnologici. Una narrazione comoda, che permette di scaricare la colpa sul rimpallo tra uffici e su presunti difetti organizzativi del passato.
Ma questa ricostruzione scricchiola vistatamente di fronte agli atti precedenti. Soltanto tre mesi prima, con la D.G.R. n. 407 dell’8 luglio 2026, la stessa Giunta approvava la convenzione per la piattaforma SUER citando solennemente disciplinari interni, il Sistema di Gestione della Sicurezza Informatica (D.G.R. 46/2026) e la Direttiva Europea NIS2, rivendicando la piena governance e il presidio dell’infrastruttura. In quel momento la Direzione Generale appariva perfettamente garante della sicurezza a 360 gradi. Come si può sostenere, a disastro avvenuto, che i vertici non avessero le leve o la visibilità sul funzionamento elementare dell’aria condizionata della stanza dei server?
Appare legittimo chiedersi se il blitz d’ottobre non sia servito a rimescolare frettolosamente le carte in tavola per “blindare” la Direzione Generale, unificando d’urgenza le competenze per poter dire che solo da quel momento in poi il Direttore Generale risponde anche dell’hardware. Una mossa che rischia di trasformarsi in una toppa peggiore del buco.
Se l’impianto era TIER, la manutenzione doveva garantire standard qualitativi e tempi di reazione analoghi. Se non lo ha fatto, la responsabilità non è della forma delle delibere, ma di chi doveva vigilare sull’esecuzione dei contratti e sul funzionamento dei sistemi di allarme H24.
I cittadini e le imprese lucane, reduci da giorni di paralisi totale nei servizi sanitari e amministrativi, non si accontentano di riordini organizzativi d’urgenza approvati per lavare i panni sporchi in famiglia. Occorrono risposte chiare a tre domande fondamentali:
- Perché i sistemi di monitoraggio e allarme H24 in tempo reale non hanno evitato lo spegnimento?
- A chi erano affidati i servizi di manutenzione e chi aveva il dovere di verificarne la regolare esecuzione?
- Perché il disaster recovery con il centro dati gemello di Matera non è scattato istantaneamente per evitare il blocco dei servizi vitali della regione?
Se il sito Regionale era dotato di tutte le certificazioni per garantirsi dagli attacchi informatici ed assicurare la necessaria sicurezza stabiliti da leggi e normative specifiche perche e accaduto quanto stiamo vedendo?
Finché la Giunta regionale e i costosi apparati dirigenziali affronteranno i collassi tecnologici con delibere ‘assolutorie’ ed espedienti burocratici, la transizione digitale in Basilicata resterà un’illusione costata milioni di euro e spenta al primo segnale d’allarme rimasto inascoltato o sottovalutato da chi doveva garantire sicurezza ed efficienza.
E’giunto il momento di crear una tecnostruttura regionale nuova che tenga conto del piano nazionale per la sicurezza della gestione e nuovi servizi per le esigenze della P.A. e della utenza individuale e non.
Cseres
Pietro Simonetti
